Si hay una filtración de datos en tu sitio, la Ley 21.719 te obliga desde el 1 de diciembre de 2026 a reportarla a la Agencia de Protección de Datos Personales «por los medios más expeditos posibles y sin dilaciones indebidas», cuando exista un riesgo razonable para las personas. También debes registrar lo ocurrido y, si se expusieron datos sensibles, de niños menores de 14 años o datos financieros o comerciales, avisar a cada cliente afectado. Aquí está qué cuenta como filtración, a quién avisar, qué registrar y cómo evitar que te pase.
¿Qué dice la ley sobre las filtraciones de datos?
Lo dice el artículo 14 sexies, «Deber de reportar las vulneraciones a las medidas de seguridad», que la Ley 21.719 agregó a la Ley 19.628. Antes no había obligación de avisar; ahora sí. El texto oficial está en la BCN. Tiene tres partes:
| Qué exige | A quién y cuándo |
|---|---|
| Reportar | A la Agencia, sin dilaciones indebidas, si la vulneración crea un riesgo razonable para los derechos de las personas |
| Registrar | Cada reporte: qué pasó, sus efectos, qué datos, cuántas personas y qué hiciste |
| Avisar a los afectados | A cada cliente, si se expusieron datos sensibles, de niños menores de 14 años o de obligaciones económicas, financieras, bancarias o comerciales |
¿Qué cuenta como filtración?
La ley habla de vulneraciones que ocasionen «la destrucción, filtración, pérdida o alteración accidental o ilícita» de los datos, o «la comunicación o acceso no autorizados». No hace falta un ataque sofisticado. En un sitio web, por ejemplo:
- un malware que copia los datos que tus clientes escriben en el checkout;
- alguien que entra al panel de WordPress con una clave filtrada y descarga los pedidos;
- un respaldo completo del sitio, con su base de datos, que quedó descargable en una carpeta pública;
- un formulario o un plugin con una falla que deja ver los mensajes de otras personas;
- un ataque que borra o cifra la base de datos y no hay respaldo para recuperarla.
¿Cuándo hay que reportar a la Agencia?
Cuando la vulneración genera «un riesgo razonable para los derechos y libertades de los titulares». La ley no fija un número de horas: pide hacerlo por el medio más rápido y sin demoras injustificadas. Si un atacante tuvo acceso a nombres, correos, teléfonos, direcciones o pedidos de tus clientes, lo prudente es asumir que hay riesgo y reportar.
¿Qué hay que registrar?
La ley pide registrar las comunicaciones a la Agencia, «describiendo la naturaleza de las vulneraciones sufridas, sus efectos, las categorías de datos y el número aproximado de titulares afectados y las medidas adoptadas para gestionarlas y precaver incidentes futuros». Conviene armar ese registro desde la primera hora:
- Fecha y hora en que lo detectaste y cómo.
- Qué pasó y por dónde entraron, si ya lo sabes.
- Qué datos quedaron expuestos (nombres, correos, direcciones, pedidos, claves).
- Cuántas personas, aunque sea aproximado.
- Qué hiciste para contenerlo y qué cambiarás para que no se repita.
¿Cuándo hay que avisar a tus clientes?
Si la vulneración afecta datos personales sensibles, datos de niños y niñas menores de 14 años o datos de obligaciones económicas, financieras, bancarias o comerciales, además debes avisar a los titulares. La comunicación debe ir «en un lenguaje claro y sencillo» y decir qué datos se afectaron, sus posibles consecuencias y qué medidas tomaste. Va a cada persona afectada; si no es posible, mediante un aviso en un medio de comunicación masivo de alcance nacional.
En una tienda en línea, el historial de compras de un cliente puede considerarse un dato de una obligación comercial. Si se expuso, prepárate para avisar a cada afectado.
Qué hacer en las primeras horas
- Contén: pon el sitio en mantenimiento si sigue filtrando datos y cambia todas las claves (WordPress, hosting, base de datos, FTP y correo).
- Guarda evidencia: antes de limpiar, saca una copia del sitio y de los registros del servidor para saber qué pasó.
- Averigua el alcance: qué datos había, cuáles salieron y desde cuándo.
- Limpia y cierra la puerta: sigue nuestra guía de emergencia para WordPress hackeado.
- Reporta y registra: a la Agencia, si hay riesgo, y en tu registro interno.
- Avisa a los afectados si entran en los casos de la ley, y diles qué pueden hacer, como cambiar su clave.
¿Y los datos de las tarjetas?
Si tu tienda usa una pasarela que lleva al cliente a pagar en su propio sitio, como Webpay o Mercado Pago, tu tienda no guarda los números de las tarjetas. Pero un malware en el checkout puede copiar lo que el cliente escribe antes de llegar a la pasarela, o robar sus datos de contacto y sus pedidos. Por eso la seguridad del sitio importa aunque no guardes tarjetas.
Cómo prevenir una filtración de datos
El artículo 14 quinquies obliga a adoptar medidas de seguridad que aseguren «la confidencialidad, integridad, disponibilidad y resiliencia» de los sistemas, según el riesgo y el tipo de datos. En un sitio WordPress, lo básico es:
- WordPress, plugins y tema siempre actualizados, y nada descargado de sitios no oficiales;
- verificación en dos pasos en el panel y solo los usuarios necesarios;
- respaldos automáticos guardados fuera de la carpeta pública del sitio;
- cabeceras de seguridad y HTTPS en todo el sitio;
- guardar solo los datos que necesitas y borrar lo que ya no usas;
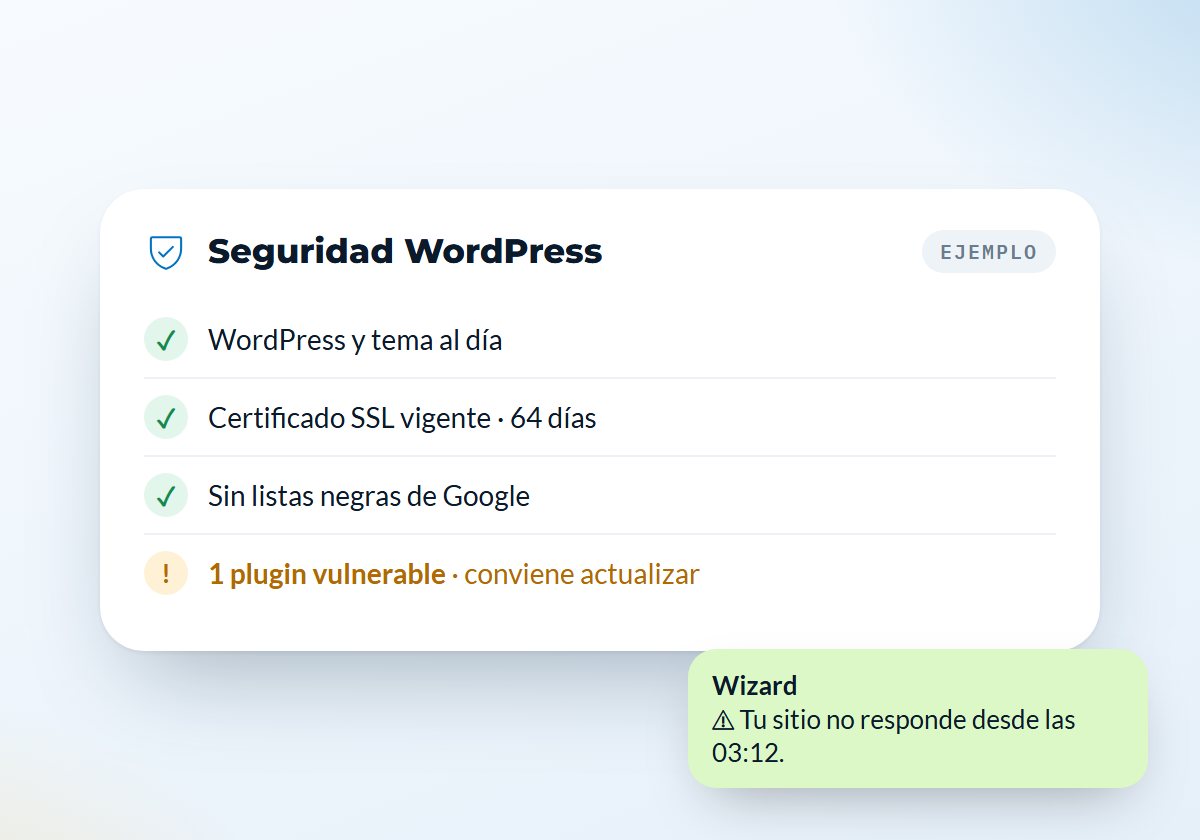
- monitoreo para enterarte pronto si algo cambia.
En nuestra revisión de 300 sitios web de negocios chilenos, de octubre de 2026, el 58 % no enviaba ninguna cabecera de seguridad y el 89 % de los sitios en WordPress mostraba su versión. Puedes revisar el tuyo con el verificador de seguridad web gratis. Las multas de la ley llegan hasta 20.000 UTM; las detallamos en qué debe cambiar en tu página web con la Ley 21.719.
¿Te pasó o quieres evitarlo? Si tu sitio ya fue hackeado, escríbenos por la Emergencia Web: lo limpiamos, cerramos la puerta y te ayudamos a armar el registro de lo ocurrido. Para prevenir, la Adecuación Web Ley 21.719 deja tu sitio con las medidas de seguridad básicas, y los planes de mantención lo mantienen al día. Es implementación técnica, no asesoría legal.
Escrito por Antonio Mondaca Vargas
Fundador de mantencionweb.cl
Más de 20 años en servicios TI, desarrollo web y servidores. Desde 2019 mantiene, aloja y posiciona sitios WordPress y WooCommerce en Chile con mantencionweb.cl.